GT Soft SAP API - Orientações ao desenvolvedor
-
gtsoft-sap-api
API para integração dos cadastros do SAP para o GT Soft, utilizada na Stihl na presente data
Para permitir a execução/debug do projeto em ambiente de desenvolvimento da API
gtsoft-sap-api, possibilitando subir comgrails run-app(ou modo debug), é necessário comentar o trecho do arquivoweb.xml, disponível no caminho.\gtsoft-sap-api\src\templates\war\web.xmldo projeto:<!-- Configuração para utilizar autenticação básica. Neste caso, utilizar configuração plugins.insoftSapApi.useExternalAuthentication=true --> <!--comentar a partir deste trecho--> <security-constraint> <web-resource-collection> <web-resource-name>Indica que toda a aplicacao fica protegida por autenticacao</web-resource-name> <url-pattern>/*</url-pattern> <http-method>GET</http-method> <http-method>POST</http-method> <http-method>PUT</http-method> <http-method>DELETE</http-method> </web-resource-collection> <auth-constraint> <role-name>gtsoft-sap-api</role-name> </auth-constraint> <user-data-constraint> <transport-guarantee>NONE</transport-guarantee> </user-data-constraint> </security-constraint> <login-config> <auth-method>BASIC</auth-method> </login-config> <!--comentar até este trecho--> </web-app>Além disso, para que seja possível realizar os testes locais, é necessário setar o parâmetro
useExternalAuthentication=falsecaso contrário será tentado utilizar a autenticação configurada no Tomcat.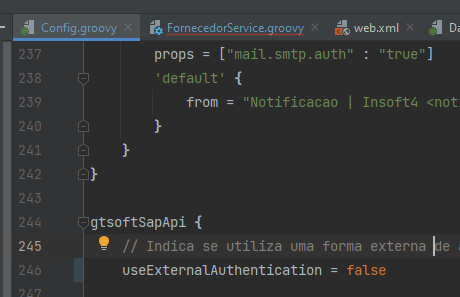
Após finalizar a etapa de desenvolvimento, antes de efetuar commit, push e a build do artefato, é necessário remover o trecho acima doweb.xmlretirando do bloco comentado, bem como informar a propriedadeuseExternalAuthentication=truecaso contrário pode haver problema no cliente ao realizar deploy no seu ambiente.Também está disponível a collection do postman (v2.1) no diretório O:\Sistemas_Java\GTSoft\Deploy\gtsoft-sap-api\GTSOFT-SAP.postman_collection.json