GTSoft Stihl Login Público
-
Manual de implantação da página de login pública ao sistema GTSOFT
Este documento orienta a implantação dos artefatos necessários para o correto funcionamento do fluxo de login externo da aplicação GTSOFT, no cenário do cliente STIHL. A página de login pública contém a identidade visual do cliente. Permite que usuários realizem a autenticação ao sistema GTSOFT por meio desta ao invés da página de login tradicional (identidade visual da Insoft4).
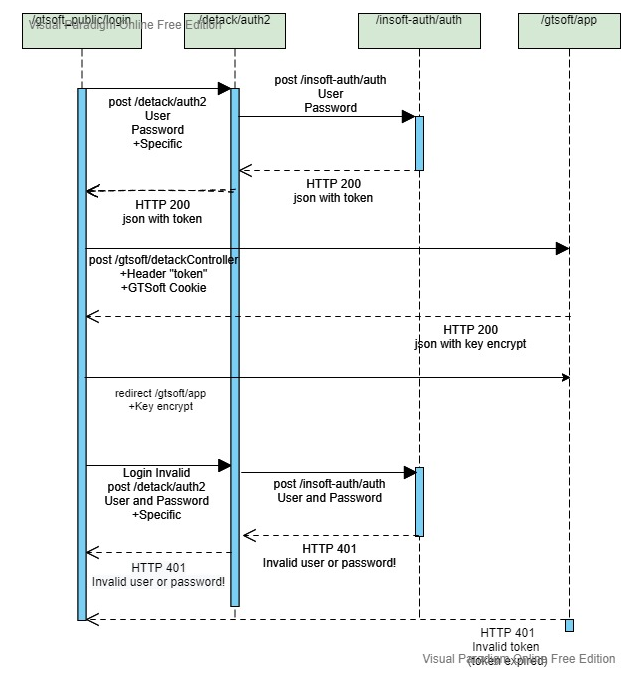
Esta página realiza a comunicação com um módulo de segurança da empresa Detack. No caso de sucesso neste procedimento de segurança, a Detack faz a autenticação com o INSOFT-AUTH, retornando para a página de login pública um token de acesso válido para o GTSOFT. Por fim, a página de login externa direciona para o GTSOFT e o usuário passa a utilizar o sistema normalmente.Requisitos para implantação da página de login público
- Tomcat 7.0.62 ... 7.0.78 (não é compatível com versões maiores que o tomcat 7.0.78);
- 3 Gb RAM disponível;
- Servidor em HTTPS (necessário instalação de certificado e configuração do Apache Web Proxy)
- Variável de ambiente para configurar no Tomcat GTSOFT_LOGIN_PUBLICO_CONFIG
Diagrama de comunicação dos artefatos
Requisitos dos artefatos
Artefato Versão Aplicação GT Soft 2.0.8.1 ou superior Insoft-auth 1.0.0 ou superior gtsoft-stihl-login-publico 1.0.1 ou superior Diagrama de rede
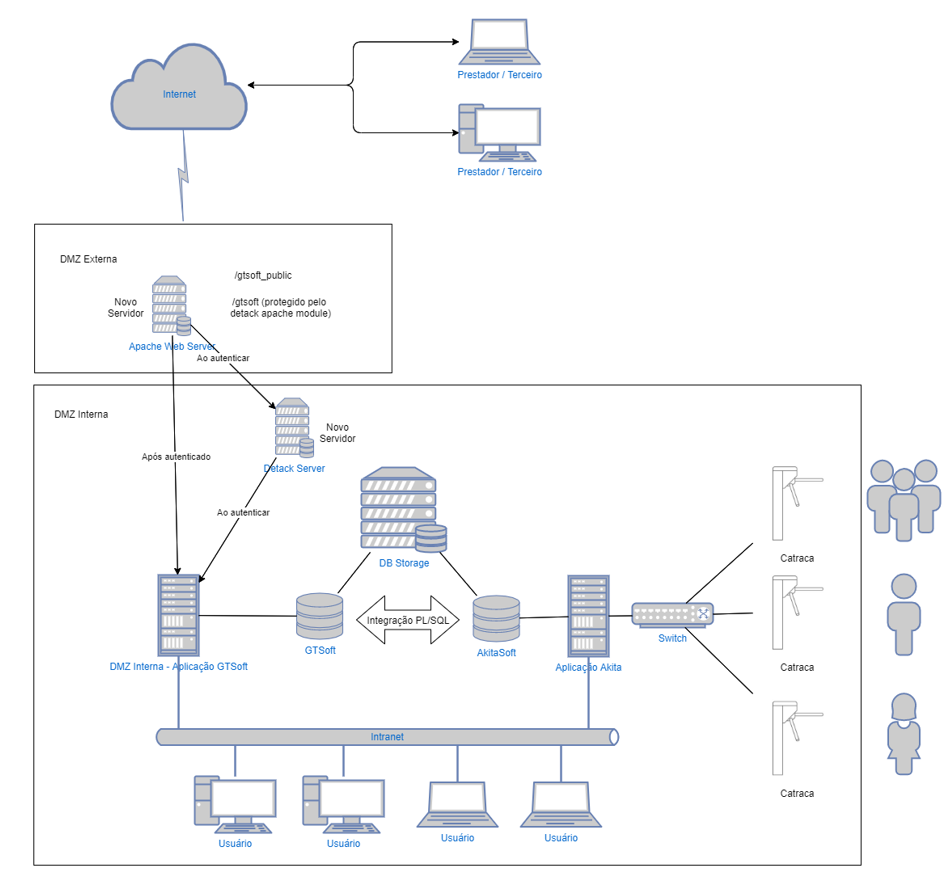
O diagrama de rede abaixo demonstra a estrutura de comunicação entre os artefatos:
Configuração da página de login público
O artefato deve estar disponibilizado na DMZ externa do cliente, conforme ilustrado no diagrama de rede.
Subir o .war no Tomcat, conforme padrão de implantação.
No arquivo externalizado, informar três parâmetros:-
url.gtsoft="http://dominio:porta/gtsoft": Endereço do GTSoft no cliente. -
url.detackAmbiente="GTSOFT": Previsto GTSOFT para acionar módulo de autenticação da Detack em produção ou GTEST para acionar módulo de autenticação de homologação. -
url.detack="https://www.detack.com/detack/auth2": Endereço do método de autenticação da Detack.
No presente momento a Detack forneceu um ambiente "demo" com dados mocados, disponível em https://www.detack.com/detack/auth2.
Em ambiente de produção é requisito que este módulo esteja disponível na infra estrutura local do cliente, comunicando-se também com o Insoft-Auth local.
A partir desse momento a página de login estará disponível para acesso. A seguir encontram-se as configurações a serem realizadas no GTSOFT e INSOFT-AUTH.
Processo "Esqueci minha Senha"
É acionado o endpoint presente em
url.gtsoft+"/userSecurity/sendNewPassword". Logo, a rota citada também precisa estar liberada e previsto o redirecionamento no proxy.Redirecionamentos de proxy
É importante a ressalva da necessidade da utilização do Apache Web Server. Deve ser configurando corretamente os direcionamentos para correta comunicação entre os artefatos, conforme previsto no diagrama de rede.
Este trecho fica em aberto para ser atualizado após feita esta configuração diretamente no cliente.Configuração do GTSOFT e INSOFT-AUTH
A aplicação do GTSOFT e o autenticador INSOFT-AUTH (orientações para implantação) precisam estar disponíveis na DMZ interna do cliente, conforme ilustrado no diagrama de rede.
Incluir as propriedades abaixo dentro do arquivo de configurações externas do GTSOFT Config.groovy:
-
plugin.insoftExtUi.login.external.enabled=true
Recebe o valor true ou false. Habilita a autenticação via página de login externa. -
plugin.insoftExtUi.login.external.mode="cookie"
Recebe o valor "cookie" ou "url". Indica o modo de redirecionamento dado à página de autenticação, permitindo a utilização de forma híbrida (página externa ou local) de autenticação, onde:- url : sempre redirecionará para a página externa de autenticação. Independente se o usuário realizou login através da página pública ou através da página de login padrão do GT Soft, quando este parâmetro estiver configurado com o valor "url", direcionará sempre para a url informada na propriedade
plugin.insoftExtUi.login.external.url. - cookie : redirecionará para a página de autenticação que o usuário utilizou por último (local ou externa). Caso o usuário tenha acessado o sistema a partir da página de login público, ao fazer logoff (ou expirar a seção), a aplicação direcionará novamente para a página de login público. Caso o usuário tenha acesso o sistema a partir da página de login interna da aplicação, ao fazer logoff (ou expirar a seção), a aplicação direcionará novamente para a página de login interna da aplicação.
- url : sempre redirecionará para a página externa de autenticação. Independente se o usuário realizou login através da página pública ou através da página de login padrão do GT Soft, quando este parâmetro estiver configurado com o valor "url", direcionará sempre para a url informada na propriedade
-
plugin.insoftExtUi.login.external.url="https://<<endereco>>:<<porta>>/nome_da_pasta deste_projeto_no_servidor_Tomcat"
Recebe a url de acesso à página pública. Deve-se informá-la sempre que a propriedadeplugin.insoftExtUi.login.external.enabledtiver o valortrue. -
plugin.insoftExtUi.login.external.cookie.name="CustomLoginUrl"
Nome do cookie a ser considerado no redicionamento para a página de login. Deve-se informá-lo sempre que a propriedadeplugin.insoftExtUi.login.external.modepossuir o valorcookie.
Além das configurações anteriores, é necessário que o GT esteja devidamente configurado para a recuperação de senha. Para isso, o arquivo externo Config.groovy do GT Soft deve conter as propriedades de configuração da conta utilizada para envio do e-mail da função "Esqueci minha senha".
grails { mail { host = 'host_de_email_do_cliente' port = porta_de_envio_de_email username = 'endereco_de_email_remetente@dominio' password = 'senha' props = ["mail.smtp.auth" : "true"] 'default' { from = "Notificacao | Insoft4 <[email protected]>" //exemplo que precisa ser alterado conforme dados do cliente } } }Dica: verificar se o cliente utiliza insoft-mail-manager, pois em caso positivo, é sugerido copiar os valores das configurações do insoft-mail-manager.yml para as propriedades acima (arquivo Config.groovy do GT Soft).